Google DNS Server: 8.8.8.8 und IPv6-Adressen, Einrichtung unter Windows, Android, iPhone & Router. Mit Speedtest, Datenschutz-Check und DNS vs. VPN.
Die Google DNS Server lauten 8.8.8.8 und 8.8.4.4 (IPv4). Für IPv6 verwenden Sie 2001:4860:4860::8888 und 2001:4860:4860::8844. Mehr brauchen Sie nicht, um Google Public DNS einzutragen. Der Dienst ist kostenlos und lässt sich ohne Konto nutzen.
Die Adressen allein beantworten aber nicht jede Frage. Offen bleibt oft, wo man den DNS-Server ändert, ob sich der Wechsel lohnt und was er bringt. Auch Datenschutz und Tempo spielen eine Rolle, zumal es um einen Dienst von Google geht.
Der Artikel geht der Reihe nach darauf ein:
Adressen: Google DNS IPv4 und IPv6 im Überblick, inklusive Hostname dns.google
Einrichtung: Schritt-für-Schritt-Anleitungen für Windows, Android, iPhone und FritzBox
Datenschutz: Was Google DNS protokolliert und was verschlüsselt wird
Geschwindigkeit: Google DNS im Vergleich mit Cloudflare und Quad9, plus Tipps zum Selbsttest
Grenzen: Warum ein DNS-Server kein VPN ersetzt
Fehlersuche: Was Sie tun können, wenn nach der Umstellung etwas nicht funktioniert
Vorab: Ein anderer DNS-Server ändert nur, wie Domainnamen aufgelöst werden. Ihre IP-Adresse bleibt sichtbar, und Ihr Datenverkehr wird nicht verschlüsselt.
Google DNS (offiziell Google Public DNS) ist ein kostenloser, öffentlicher DNS-Server von Google. Er übersetzt Domainnamen wie example.com in IP-Adressen, damit Ihr Gerät die richtige Seite findet. Jeder kann ihn nutzen, unabhängig vom Internetanbieter.
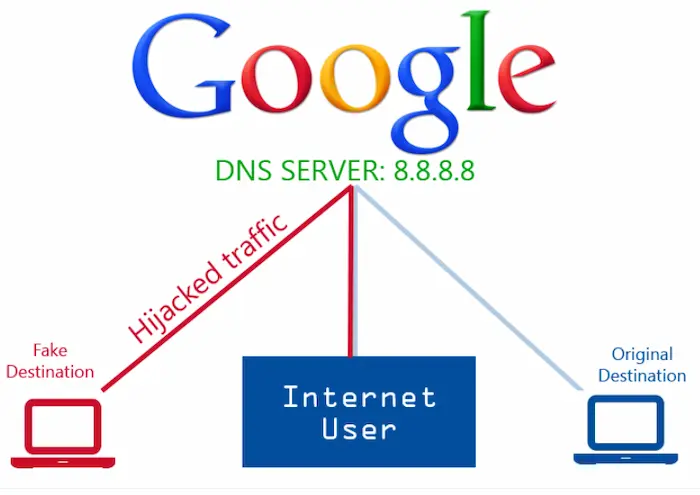
Ein Beispiel: Sie geben heise.de in den Browser ein. Ihr Gerät kennt aber nur IP-Adressen, also fragt es einen DNS-Server. Der Ablauf:
Ihr Gerät schickt die Anfrage an den eingestellten DNS-Server.
Der Server prüft, ob er die Antwort im Cache hat.
Falls nicht, fragt er sich über weitere DNS-Server bis zur zuständigen Stelle durch.
Er liefert die IP-Adresse zurück, und der Browser lädt die Seite.
Dieser Vorgang dauert meist nur wenige Millisekunden. Welchen Server Ihr Gerät fragt, legt in der Regel der Router fest, sofern Sie nichts anderes einstellen.
Standardmäßig nutzt Ihr Router den DNS-Server Ihres Anbieters, etwa von Telekom, Vodafone oder 1&1. Google DNS ist die Alternative:
Schneller ist Google DNS deshalb nicht automatisch. Der Provider-DNS sitzt oft nah am eigenen Anschluss und antwortet dann genauso schnell. Manche Anbieter setzen über ihren DNS-Server auch Sperren um. Dann kann ein Wechsel helfen, muss es aber nicht.
Hier passieren die meisten Verwechslungen. Google Cloud DNS ist ein kostenpflichtiger Dienst für Domainbesitzer, die ihre eigenen Domains bei Google verwalten. Mit der Einstellung auf Ihrem Gerät hat er nichts zu tun. Für diese Anleitung ist ausschließlich Google Public DNS relevant.
Was Sie vorher wissen sollten
Häufige Fehler:
Google DNS wird mit Google Cloud DNS verwechselt.
Man erwartet, dass der Wechsel die IP-Adresse verbirgt.
Man rechnet mit einem deutlichen Geschwindigkeitssprung.
Expertentipp: Notieren Sie sich vor jeder Änderung Ihre aktuellen DNS-Einträge oder machen Sie einen Screenshot. So stellen Sie den Ausgangszustand jederzeit wieder her.
Kurz gesagt: Die Google DNS Server für IPv4 sind 8.8.8.8 und 8.8.4.4. Für IPv6 gelten 2001:4860:4860::8888 und 2001:4860:4860::8844. Der Hostname lautet dns.google.
Das sind die Adressen, die Sie in den meisten Fällen brauchen. Tragen Sie 8.8.8.8 als bevorzugten und 8.8.4.4 als alternativen DNS-Server ein. Beide gehören zum selben Dienst, die zweite Adresse dient als Reserve.
Das gilt auch dann, wenn Ihr Anschluss zusätzlich IPv6 nutzt. Viele Geräte sprechen beide Protokolle parallel, und die IPv4-Einträge funktionieren auch dann.
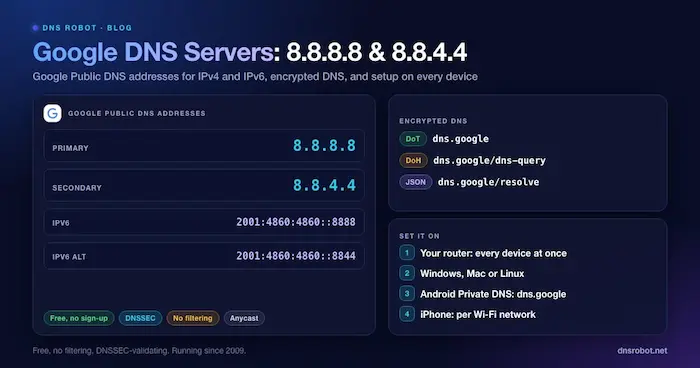
Die Google DNS IPv6-Adressen lauten 2001:4860:4860::8888 und 2001:4860:4860::8844. Der doppelte Doppelpunkt ist kein Tippfehler, er kürzt aufeinanderfolgende Nullblöcke ab.
IPv6-DNS-Adressen bringen nur etwas, wenn Ihr Anschluss IPv6 unterstützt. Viele deutsche Anbieter schalten IPv6 inzwischen standardmäßig frei, aber nicht alle Tarife. Ob das bei Ihnen der Fall ist, zeigt die FRITZ!Box unter „Internet > Online-Monitor” oder ein IPv6-Test wie test-ipv6.com.
Typische Fehler bei IPv6:
Die Adresse wird mit einem Zeichen zu wenig oder zu viel eingetippt.
Es wird nur IPv6 eingetragen, obwohl der Anschluss nur IPv4 nutzt. Dann bleibt der Eintrag wirkungslos.
Auf einem Gerät steht IPv6 auf „Automatisch”, im Router aber ein manueller IPv4-Eintrag. Das führt zu gemischten Ergebnissen.
Der primäre DNS-Server wird zuerst gefragt. Antwortet er nicht, springt Ihr Gerät zum sekundären. Das erhöht die Ausfallsicherheit, mehr nicht. Es ist kein Lastenausgleich, und beide Adressen führen zum selben Google-Dienst.
Dazu ein häufiger Irrtum: Wer Google DNS als primären und den Provider-DNS als sekundären Server einträgt, kann nicht sicher sagen, welcher Server gerade antwortet. Für klare Ergebnisse tragen Sie besser beide Google-Adressen ein.
Neben den IP-Adressen gibt es den Hostnamen dns.google. Er wird für verschlüsselte Abfragen gebraucht, etwa bei „Privates DNS” unter Android oder bei DNS over HTTPS im Browser.
Expertentipp: Prüfen Sie nach der Umstellung, ob die Einstellung greift. Auf Windows genügt nslookup example.com in der Eingabeaufforderung. Dort sollte als Server dns.google oder eine der Google-Adressen erscheinen.

Sie können Google DNS auf jedem Gerät einzeln einrichten oder einmal im Router, dann gilt es für alle Geräte im Heimnetz. Die Schritte unten gehen von der Gerätelösung zur Routerlösung.
Windows 11:
Öffnen Sie Einstellungen > Netzwerk und Internet und wählen Sie WLAN oder Ethernet.
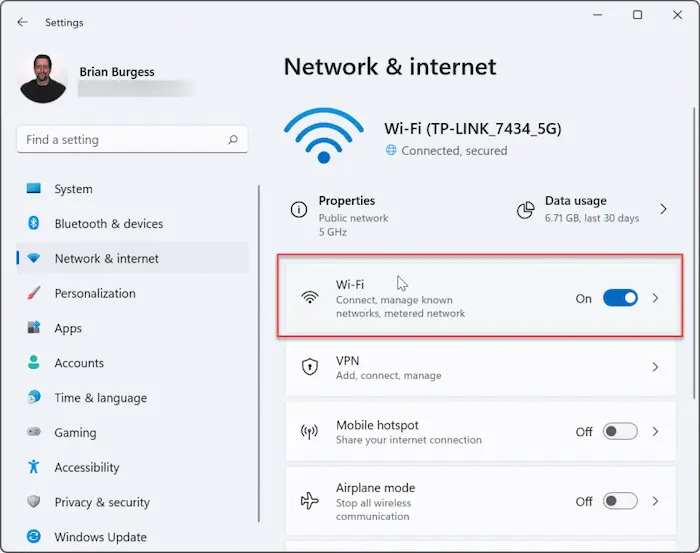
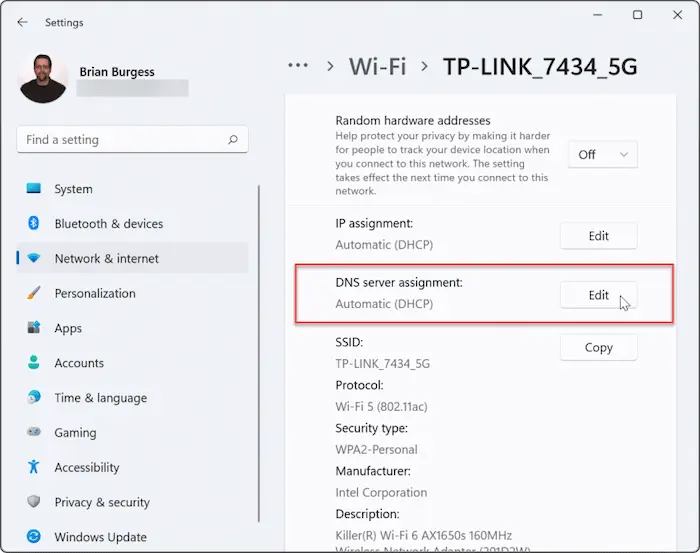
Klicken Sie auf Hardwareeigenschaften und dann bei „DNS-Serverzuweisung” auf Bearbeiten.
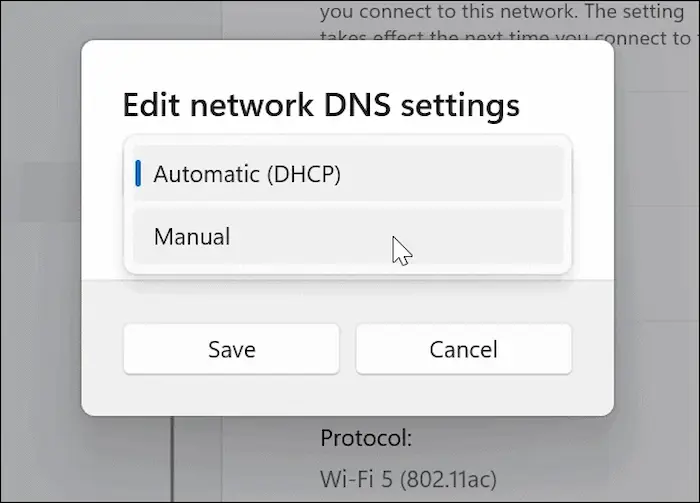
Stellen Sie auf Manuell um und aktivieren Sie IPv4.
Tragen Sie bei „Bevorzugter DNS” 8.8.8.8 und bei „Alternativer DNS” 8.8.4.4 ein.
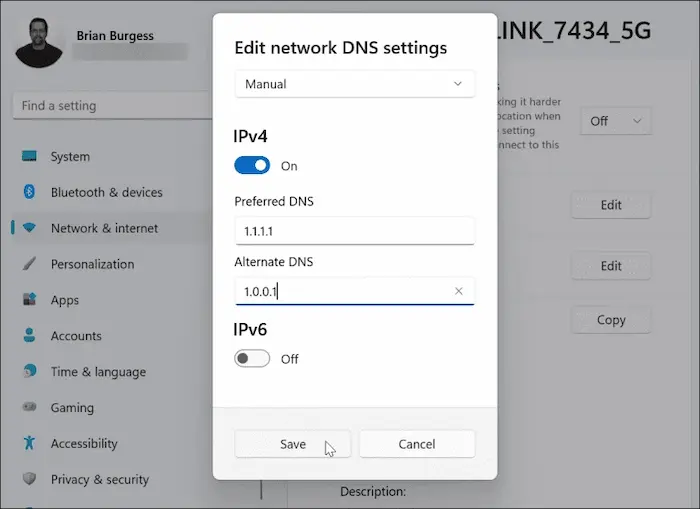
Nutzt Ihr Anschluss IPv6, aktivieren Sie den Schalter ebenfalls und tragen die Google-IPv6-Adressen ein. Speichern Sie.
Windows 10:
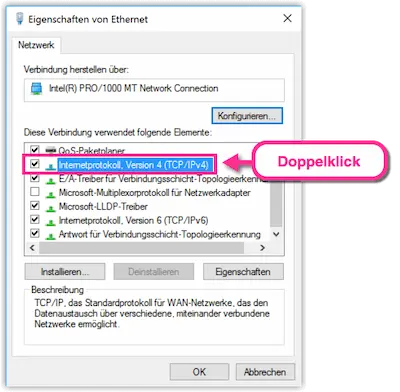
Öffnen Sie die Systemsteuerung > Netzwerk und Freigabecenter > Adaptereinstellungen ändern.
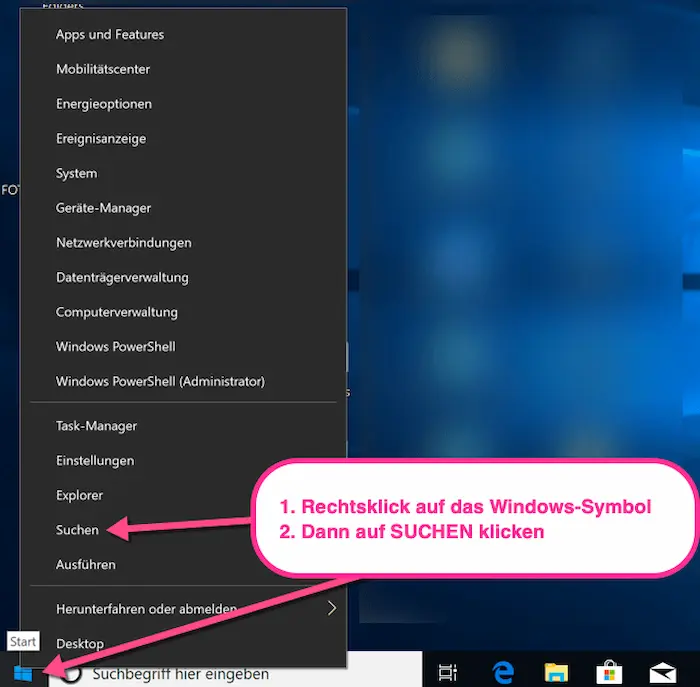
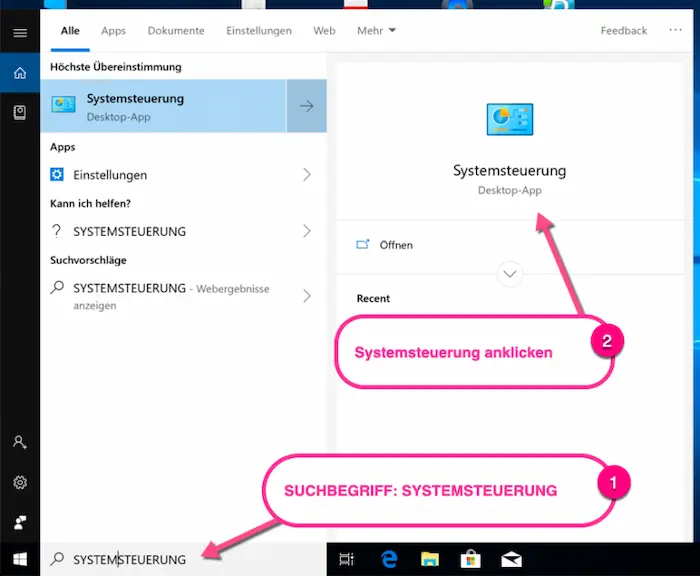
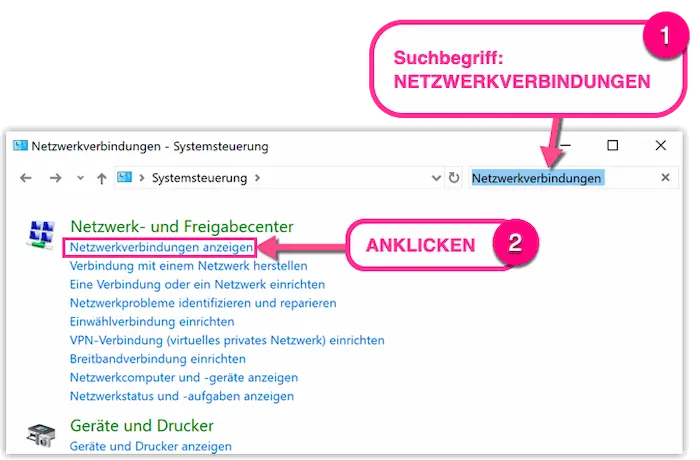
Rechtsklick auf Ihre Verbindung, dann Eigenschaften.
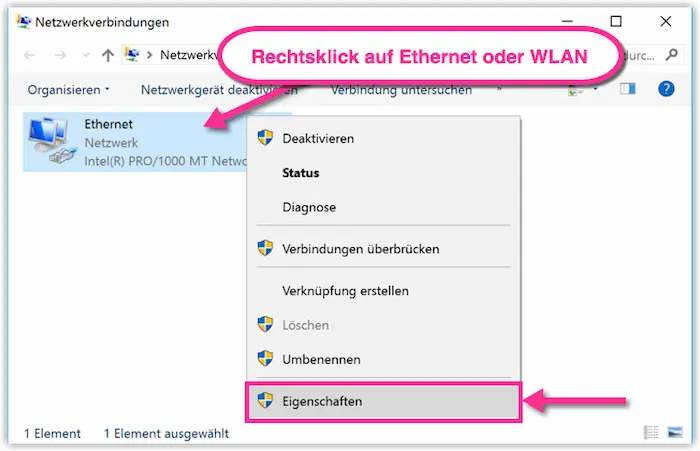
Doppelklick auf Internetprotokoll, Version 4 (TCP/IPv4).
Wählen Sie Folgende DNS-Serveradressen verwenden und geben Sie die Adressen ein.
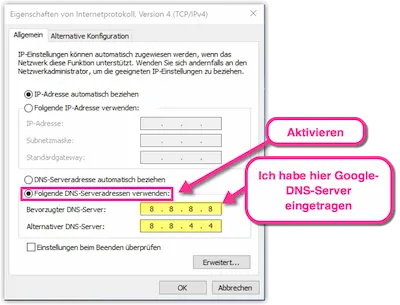
So prüfen Sie es: Geben Sie in der Eingabeaufforderung ipconfig /all ein. Unter „DNS-Server” sollten die Google-Adressen stehen.
Unter Android geben Sie statt einer IP-Adresse einen Hostnamen ein:
Öffnen Sie Einstellungen > Netzwerk & Internet > Privates DNS. Bei manchen Herstellern, etwa Samsung, finden Sie die Option unter Verbindungen > Weitere Verbindungseinstellungen.
Wählen Sie Hostname des Anbieters für privates DNS.
Geben Sie dns.google ein und speichern Sie.
Die Funktion gibt es ab Android 9. Erscheint der Hinweis „Privater DNS-Server kann nicht aufgerufen werden”, liegt meist ein Tippfehler im Hostnamen vor oder das Netzwerk blockiert verschlüsselte DNS-Abfragen.
Die Änderung gilt nur für das jeweilige WLAN.
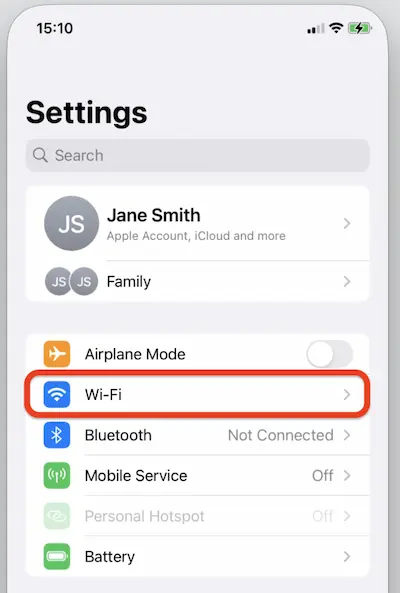
Öffnen Sie Einstellungen > WLAN und tippen Sie beim verbundenen Netzwerk auf das i-Symbol.
Wählen Sie DNS konfigurieren > Manuell.
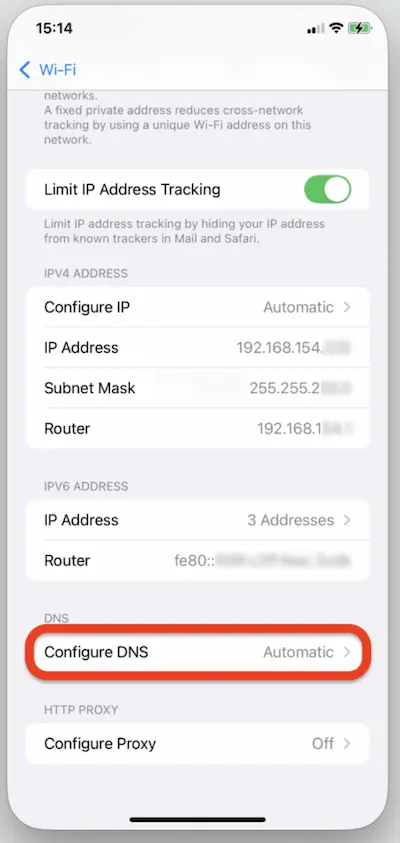
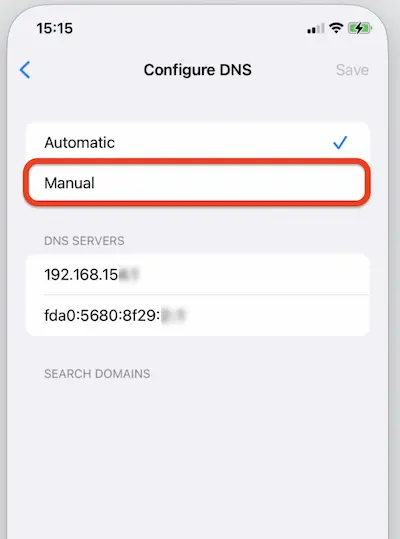
Löschen Sie vorhandene Einträge und tippen Sie auf Server hinzufügen.
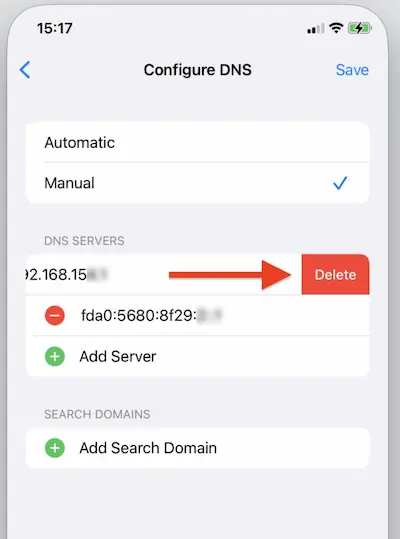
Tragen Sie 8.8.8.8 und 8.8.4.4 ein und tippen Sie auf Sichern.
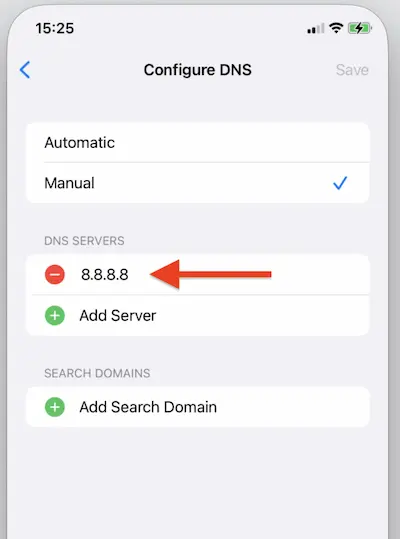
Im Mobilfunknetz bleibt der DNS-Server Ihres Anbieters aktiv, was beim Test unterwegs auffällt.
FritzBox (Menüs können je nach FRITZ!OS-Version abweichen):
Rufen Sie fritz.box im Browser auf und melden Sie sich an.
Öffnen Sie Internet > Zugangsdaten > DNS-Server. Falls der Punkt fehlt, aktivieren Sie die erweiterte Ansicht.
Wählen Sie Andere DNSv4-Server verwenden und tragen Sie 8.8.8.8 und 8.8.4.4 ein. Bei Bedarf erledigen Sie dasselbe für DNSv6.
Klicken Sie auf Übernehmen.
Ein typisches Szenario: Sie ändern den DNS einmal in der FRITZ!Box, und alle Geräte im Haushalt nutzen danach Google DNS, sofern dort nichts anderes eingestellt ist.
Mac: Öffnen Sie Systemeinstellungen > Netzwerk, wählen Sie Ihre Verbindung und klicken Sie auf Details > DNS. Entfernen Sie alte Einträge, fügen Sie mit + die Google-Adressen hinzu und bestätigen Sie mit OK.
Mit dem NetworkManager genügt ein Befehl (den Verbindungsnamen ersetzen Sie durch Ihren eigenen):
nmcli con mod "Verbindungsname" ipv4.dns "8.8.8.8 8.8.4.4" ipv4.ignore-auto-dns yes
nmcli con up "Verbindungsname"
Darauf sollten Sie achten
Es wird nur ein Gerät umgestellt, während der Router weiter den Provider-DNS verteilt.
Alte Einträge bleiben stehen und mischen sich mit den Google-Adressen.
Android bekommt eine IP-Adresse statt des Hostnamens dns.google.
Expertentipp: Öffnen Sie nach der Änderung eine Seite, die Sie noch nie besucht haben. So stellen Sie sicher, dass Sie nicht nur einen alten Eintrag aus dem Cache sehen.
Ein DNS-Server sieht jede Domain, die Ihr Gerät auflösen will. Wer Google DNS nutzt, vertraut Google also eine Liste besuchter Webadressen an. Ob das vertretbar ist, hängt davon ab, was gespeichert wird und was Sie selbst schützen möchten.
Google Public DNS protokolliert Anfragen zeitlich begrenzt, darunter die abgefragte Domain, die IP-Adresse des Anfragenden und technische Metadaten. Die IP-Adresse wird laut Google nach kurzer Zeit gelöscht, eine anonymisierte Form bleibt länger für Statistiken und Fehleranalyse erhalten. Mit Ihrem Google-Konto oder anderen Diensten wird das Protokoll laut Google nicht verknüpft.
Für Datenschutzbewusste bleibt das eine Vertrauensfrage, auch mit Blick auf die DSGVO, da Google ein US-Unternehmen ist. Aktuelle Speicherfristen nennen die Datenschutzhinweise zu Google Public DNS.
Klassische DNS-Anfragen laufen unverschlüsselt. Andere im selben Netzwerk können mitlesen, welche Domains Sie aufrufen, etwa im Café-WLAN oder beim Provider. Zwei Verfahren schließen diese Lücke:
DoT (DNS over TLS): verschlüsselt die Anfragen auf einem eigenen Port. Android nutzt es bei „Privates DNS”.
DoH (DNS over HTTPS): verpackt Anfragen in normalen HTTPS-Verkehr. Chrome, Firefox, Edge und Windows 11 unterstützen es.
Google Public DNS unterstützt beide Verfahren. Wer nur 8.8.8.8 einträgt, sendet unverschlüsselt. Unter Android genügt DoT, im Browser meist DoH.
Zur Einordnung: Auch mit Verschlüsselung sieht der DNS-Betreiber weiterhin Ihre Anfragen. Die Verschlüsselung schützt vor Mitlesern auf dem Weg dorthin, nicht vor dem Server selbst.
Nein. Google DNS ist ein reiner Auflöser ohne Werbe- oder Malware-Filter. Es prüft zwar per DNSSEC, ob DNS-Antworten echt sind, blockiert aber keine Tracker und keine Phishing-Seiten.
Wer filtern möchte, braucht eine andere Lösung, etwa einen DNS-Dienst mit Filterfunktion oder einen Werbeblocker im Browser. Dazu mehr im nächsten Abschnitt.
Google DNS arbeitet zuverlässig und lässt sich verschlüsselt betreiben. Ihre IP-Adresse bleibt für besuchte Websites dennoch sichtbar.
Nicht unbedingt. Die großen öffentlichen DNS-Server liegen bei der Antwortzeit meist nur Millisekunden auseinander. Ob Google DNS bei Ihnen schneller antwortet als der Provider-DNS, hängt von Anschluss, Standort und Tageszeit ab.
Alle drei sind kostenlos und unterstützen IPv6 sowie verschlüsselte Abfragen. Unterschiede gibt es vor allem bei den Filterfunktionen und beim Betreiber.
Wer zwischen Google DNS und Cloudflare wählt: Beide filtern in der Standardvariante nicht, Cloudflare bietet separate Adressen mit Malware- oder Jugendschutzfilter. Quad9 passt, wenn Sie bekannte Schadseiten blocken oder einen Betreiber außerhalb der USA bevorzugen.
Allgemeine Rankings helfen wenig, weil sich Latenzen von Anschluss zu Anschluss unterscheiden. Aussagekräftiger ist ein eigener Test:
Laden Sie ein DNS-Benchmark-Tool herunter, etwa DNS Benchmark von Gibson Research (Windows).
Lassen Sie es Ihren aktuellen Provider-DNS, Google, Cloudflare und Quad9 vergleichen.
Wiederholen Sie den Test zu einer anderen Tageszeit.
Meist liegen die Werte eng beieinander, und der Provider-DNS gewinnt gelegentlich, weil er im eigenen Netz sitzt. Unsere Einschätzung: Dann lohnt der Wechsel nicht.
Kaum. DNS wird nur beim Auflösen eines Namens gefragt, danach läuft die Verbindung direkt zum Zielserver. Auf den Ping im laufenden Spiel hat der DNS-Server deshalb keinen Einfluss. Auch die Streaming-Qualität hängt von Bandbreite und Route ab, nicht vom DNS-Server.
Spürbar ist ein schneller DNS-Server höchstens beim Seitenaufbau, wenn viele verschiedene Domains geladen werden. Ist der Provider-DNS langsam oder gestört, kann der Wechsel tatsächlich helfen.
Google DNS und ein VPN lösen unterschiedliche Probleme. Der DNS-Server übersetzt Domainnamen in IP-Adressen. Ein VPN verschlüsselt dagegen die gesamte Verbindung und leitet sie über einen Server Ihrer Wahl um. Beide lassen sich kombinieren, ersetzen einander aber nicht.
Bei DNS-Sperren hilft ein Wechsel zu Google DNS manchmal, etwa wenn die Sperre nur über den Provider-DNS läuft. Werden Seiten auf IP-Ebene geblockt, reicht er nicht aus. Mehr dazu in unserem Ratgeber DNS-Sperre umgehen.
Ein VPN lohnt sich vor allem in drei Situationen:
Öffentliches WLAN im Café, Hotel oder Zug: Dritte im selben Netz können unverschlüsselte Daten mitlesen.
Regionale Einschränkungen bei Websites oder Streamingdiensten.
Sperren auf Netzwerkebene, die ein bloßer DNS-Wechsel nicht umgeht.
Wie ein VPN technisch funktioniert, erklärt der Beitrag VPN-Verbindung.
Eine Möglichkeit ist iTop VPN für Windows, macOS, Android und iOS. Die wichtigsten Eckdaten:
Verschlüsselung: AES-256, dazu die Verbindungsprotokolle TCP, UDP und HTTPS
Kill Switch: Er blockiert den Datenverkehr, falls die VPN-Verbindung abbricht. In der kostenlosen Version ist er standardmäßig aktiv.
DNS Protection (Windows): Sie schützt die DNS-Einstellungen des Systems oder erlaubt die Nutzung eines anderen DNS-Anbieters.
Kein Konto nötig: Die kostenlose Version lässt sich ohne Registrierung testen.
Datenschutz: Laut Datenschutzerklärung speichert der Anbieter keine ursprüngliche IP-Adresse, keinen Browserverlauf, keine Zielseiten, keine DNS-Anfragen und keine übertragenen Daten.
Mit der kostenlosen Version prüfen Sie in Ruhe, ob VPN in Ihrem Alltag etwas bringt. 300 MB am Tag reichen für gelegentliches Surfen im fremden WLAN, für Streaming eher nicht. Dafür ist die Premium-Version gedacht.
Zur Kombination: Ist ein VPN aktiv, laufen DNS-Anfragen standardmäßig über dessen DNS-Server, nicht über Google DNS. Das verhindert einen DNS-Leak. Wer Google DNS weiter nutzen möchte, stellt das in der VPN-Software ein, unter Windows bei iTop VPN über DNS Protection.
8,000,000 Downloads
8,000,000 Downloads
Laden Seiten nach der Umstellung nicht mehr oder ändert sich scheinbar nichts, liegt es meist an einer dieser drei Ursachen.
Schon ein Zahlendreher reicht, damit keine Seite mehr lädt. Vergleichen Sie Ihre Einträge mit der Adresstabelle oben. „DNS_PROBE_FINISHED_NXDOMAIN“ deutet oft auf einen Tippfehler hin.
Nutzt Ihr Anschluss kein IPv6, tragen Sie nur die IPv4-Adressen ein. Ein IPv6-Eintrag ohne passenden Anschluss ist eine häufige Ursache für zähes Laden. Mit nslookup example.com sehen Sie, welcher Server antwortet.
Manchmal steht in den Systemeinstellungen Google DNS, die Anfragen laufen aber woanders hin:
Browser: Chrome, Firefox und Edge können DNS over HTTPS mit eigenem Anbieter nutzen und ignorieren dann die Systemeinstellung. Prüfen Sie „Sicheres DNS” bzw. „DNS über HTTPS” in den Browsereinstellungen.
Router: Geräte mit automatischer Einstellung übernehmen den DNS-Server, den die FritzBox per DHCP zuweist.
VPN: Ist ein VPN verbunden, übernimmt meist dessen DNS-Server. Das ist gewolltes Verhalten, kein Fehler. Bei iTop VPN für Windows steuern Sie das über DNS Protection.
Alte Cache-Einträge können Probleme vortäuschen:
Windows: Eingabeaufforderung als Administrator öffnen, ipconfig /flushdns ausführen.
macOS: Im Terminal sudo dscacheutil -flushcache; sudo killall -HUP mDNSResponder eingeben.
Hilft das nicht, wählen Sie in den Netzwerkeinstellungen wieder Automatisch (DHCP) und starten Gerät und Router neu.
Ja, 8.8.8.8 ist die primäre IPv4-Adresse von Google Public DNS. Die zweite Adresse des Google DNS Servers lautet 8.8.4.4; beide können Sie kostenlos als DNS-Server verwenden.
Nicht unbedingt, denn welcher DNS-Server am besten ist, hängt von Ihrer Internetverbindung, der Geschwindigkeit und Ihren Datenschutzanforderungen ab. Cloudflare 1.1.1.1 ist eine beliebte Alternative zu Google DNS, aber ein Vergleich der Antwortzeiten in Ihrem eigenen Netzwerk liefert aussagekräftigere Ergebnisse.
Öffnen Sie die Google Home App und gehen Sie zu Favoriten → WLAN → Netzwerkeinstellungen → Erweiterte Netzwerkeinstellungen → DNS. Wählen Sie „Benutzerdefiniert“, tragen Sie 8.8.8.8 als primären und 8.8.4.4 als sekundären DNS-Server ein und tippen Sie auf „Speichern“; diese Einstellung ist für Google Nest Wifi und Google Wifi vorgesehen.
Ja, Google Public DNS ist ein etablierter DNS-Dienst und unterstützt verschlüsselte DNS-Abfragen über DNS-over-HTTPS (DoH) und DNS-over-TLS (DoT). Für mehr Datenschutz sollten Sie eine dieser Verschlüsselungsmethoden aktivieren, da die gewöhnliche DNS-Verbindung nicht automatisch verschlüsselt ist. (Google Public DNS)
Ja, Cloudflare 1.1.1.1 ist ein etablierter öffentlicher DNS-Dienst mit einem datenschutzorientierten Ansatz und unterstützt verschlüsselte DNS-Abfragen. Allerdings schützt ein DNS-Server allein nicht den gesamten Internetverkehr und ersetzt weder eine VPN-Verbindung noch einen vollständigen Schutz vor Malware. (Cloudflare)
Für Nutzer in Deutschland sind Cloudflare (1.1.1.1 und 1.0.0.1), Google Public DNS (8.8.8.8 und 8.8.4.4) und Quad9 (9.9.9.9 und 149.112.112.112) gute Optionen. Wenn Ihnen der Schutz vor bekannten schädlichen Domains wichtig ist, ist Quad9 besonders interessant; für die beste Geschwindigkeit sollten Sie die Antwortzeiten verschiedener DNS-Server mit Ihrer eigenen Internetverbindung vergleichen.
Google DNS ist schnell eingerichtet: Die Adressen 8.8.8.8 und 8.8.4.4 (IPv4) sowie die IPv6-Variante genügen für den Start. Spürbar schneller wird das Surfen nicht immer, und verschlüsselt sind die Abfragen nur mit DoH oder DoT.
Unsere Empfehlung: Läuft Ihr Anschluss problemlos, müssen Sie nichts ändern. Ein Wechsel lohnt sich bei langsamen Antworten, Störungen oder Sperren. Für öffentliches WLAN oder eine verborgene IP-Adresse brauchen Sie zusätzlich ein VPN. Notieren Sie vorher Ihre alten Werte.

iPhone IP-Adresse manuell oder einfacher mit einem VPN ändern

Top 3 VPNs gratis für Ortwechsel: Methode zum Ändern des Regions

So ändern Sie DNS unter Windows 10 und schützen Ihre DNS

Eine detaillierte Anleitung zum Ändern des Standorts auf Snapchat 2024

iPhone VPN funktioniert nicht? Hier gibt es Lösungen

So kaufst du TikTok-Coins günstiger [Aktualisiert im September 2026]

VPN iPhone kostenlos: Die besten Anbieter im Vergleich (2026)

Abonnieren Sie unseren Newsletter
Melden Sie sich für unseren Newsletter an, um jede Aktualisierung zu erhalten.


Hinterlassen Sie einen Kommentar Ihre E-Mail Adresse wird nicht veröffentlicht.