Was ist ein Site-to-Site-VPN? Vergleichen Sie Einsatz, Alternativen und Protokolle – mit Tipps zu Sicherheit, Monitoring und Fehlerbehebung.
Ein Site-to-Site-VPN verbindet zwei oder mehr Firmennetzwerke über einen verschlüsselten Tunnel im Internet. Die VPN-Gateways der Standorte, meist Firewalls oder Router, bauen die Verbindung auf. Die Endgeräte benötigen dafür keine eigene VPN-Software.
Wer nach „was ist Site to Site VPN“ sucht, möchte vor allem verstehen, wie die Verbindung funktioniert, wann sie sich gegenüber einem Client-to-Site-VPN lohnt und welche Alternativen es gibt. Dieser Artikel erklärt die Grundlagen, die Einrichtung und das Monitoring.
Ein Beispiel: Eine Agentur mit Büro in Hamburg und Zweigstelle in Leipzig möchte, dass beide Teams denselben Fileserver nutzen. Ein Tunnel zwischen den Standorten löst das einmal für alle.
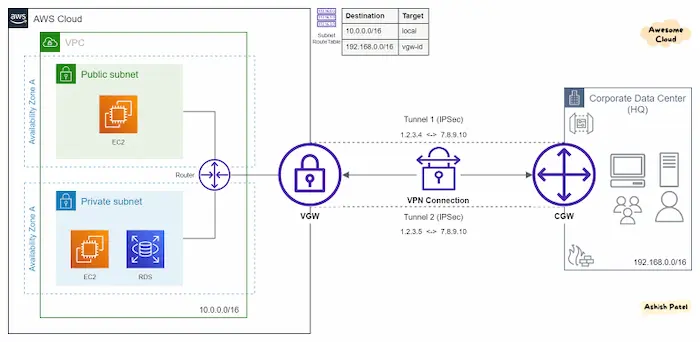
Ein Site-to-Site-VPN ermöglicht die sichere Kommunikation zwischen zwei getrennten lokalen Netzwerken. Der Datenverkehr läuft über das öffentliche Internet, wird dabei aber durch den VPN-Tunnel verschlüsselt.
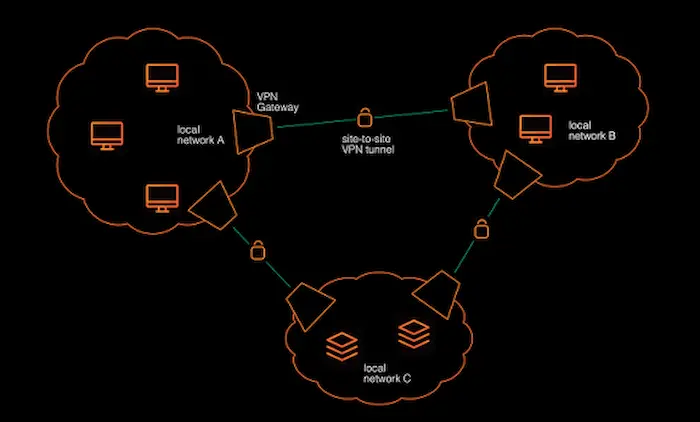
An jedem Standort sitzt ein VPN-Gateway, meist die vorhandene Firewall. Greift ein Rechner in Hamburg auf den Server in Leipzig zu, passiert Folgendes:
Der Rechner schickt das Paket an sein normales Standard-Gateway.
Das Gateway erkennt, dass die Zieladresse im Netz der Zweigstelle liegt.
Es verschlüsselt das Paket und sendet es durch den VPN-Tunnel.
Das Gateway in Leipzig entschlüsselt es und stellt es im lokalen Netz zu.
Die Endgeräte merken davon nichts. Für Fileserver, ERP-Systeme, Netzwerkdrucker oder Telefonanlagen ist das ideal.
Verschlüsselung schützt Vertraulichkeit und Integrität der Daten. Üblich ist IPsec mit AES.
Der Tunnel kapselt die Pakete. Vorher weisen sich beide Gateways per Schlüssel oder Zertifikat aus.
Routing bestimmt, welche Netze durch den Tunnel erreichbar sind. Fehlt eine Route, steht der Tunnel, aber es fließt nichts.
Wichtig sind unterschiedliche Subnetze: Nutzen beide Standorte 192.168.1.0/24, können Routing-Konflikte entstehen. Planen Sie deshalb für jeden Standort einen eigenen Adressbereich, der sich nicht mit den Standardnetzen der Router überschneidet.
Ein VPN schützt außerdem nur den Transportweg. Updates, Firewall-Regeln und saubere Zugriffsrechte bleiben nötig.
Das könnte Sie interessieren: Firefox VPN aktivieren
Der Tunnel verbindet die Standorte dauerhaft, sodass alle Geräte im jeweiligen Netz gemeinsame Server und Dienste nutzen können. Das ist sinnvoll, wenn regelmäßig auf dieselben Ressourcen zugegriffen wird.
Beim Client-to-Site-VPN, auch Remote-Access-VPN genannt, verbindet sich ein einzelnes Gerät bei Bedarf mit dem Firmennetz. Jede Person braucht einen VPN-Client und Zugangsdaten der IT. Beide Varianten lassen sich kombinieren.
Wer im Hotel oder am Bahnhof ein öffentliches WLAN nutzt, möchte häufig den eigenen Datenverkehr schützen. Dafür kann ein VPN-Client wie iTop VPN sinnvoll sein. Er ersetzt jedoch kein Site-to-Site-VPN und ermöglicht keinen direkten Zugriff aufs Firmennetz. Dafür ist eine von der IT eingerichtete Remote-Access-Lösung erforderlich.
So gehen Sie vor:
Laden Sie das Programm von der offiziellen iTop-VPN-Website herunter und installieren Sie es.
Öffnen Sie die App und wählen Sie einen Serverstandort oder die automatische Auswahl.
Klicken Sie auf „Verbinden“ und prüfen Sie den Status.
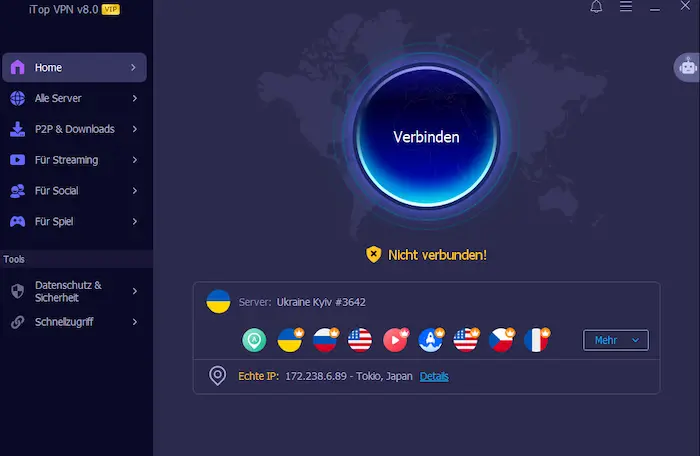
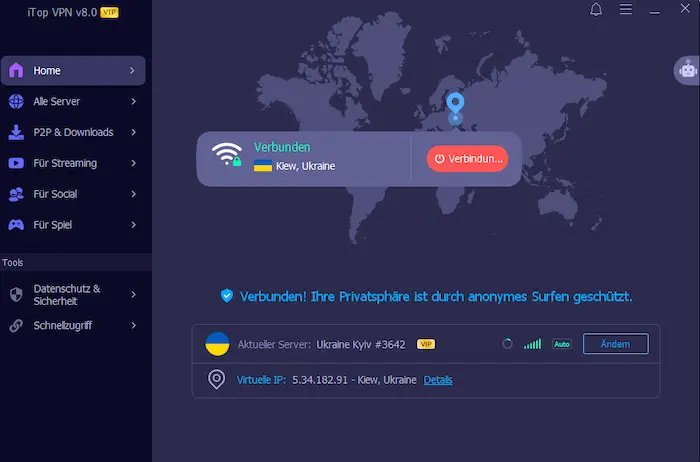
Hinweis: iTop VPN gehört zum Angebot des Herausgebers dieser Website. Bezeichnungen können je nach Version abweichen.

Das könnte Sie interessieren: VPN kostenlos und ohne Anmeldung
Die Möglichkeiten der Standortvernetzung unterscheiden sich vor allem bei Kosten, Standortzahl und Qualitätsanspruch. Kurz erklärt:
MPLS: ein privates Provider-Netz mit vertraglich zugesicherter Qualität.
SD-WAN: steuert mehrere Leitungen und Standorte zentral per Software.
ZTNA: gibt Nutzern nur Zugriff auf einzelne Anwendungen, nicht aufs ganze Netz.
Richtwerte, die je nach Anbieter und Umfang abweichen.
Für wenige Standorte reicht oft ein Site-to-Site-VPN. Bei vielen Filialen mit unterschiedlichen Leitungen kann SD-WAN die Verwaltung erleichtern. Beide Ansätze lassen sich kombinieren.
End-to-Site-VPN: kein einheitlich definierter Begriff. Meist bezeichnet er die Verbindung eines einzelnen Geräts mit einem Firmennetz (Client-to-Site bzw. Remote-Access-VPN).
End-to-End-VPN: bezeichnet eine verschlüsselte Verbindung zwischen zwei Endgeräten, etwa Servern.
Site-to-Site-VPN: verbindet zwei Netzwerke über VPN-Gateways.
IPsec ist der Standard für Standortkopplungen. Fast jede Business-Firewall beherrscht es, auch Geräte verschiedener Hersteller lassen sich verbinden. IKE, heute meist IKEv2, handelt dabei Schlüssel und Verschlüsselung aus. Der Nachteil: Schon kleine Abweichungen bei Verschlüsselung, Hash-Verfahren oder Schlüssel-Lebensdauer verhindern den Tunnelaufbau. Notieren Sie die Parameter vorab.
Ein WireGuard Site-to-Site-VPN ist technisch gut machbar, wenn:
beide Gateways WireGuard unterstützen,
Sie Schlüssel selbst verwalten, denn eine Zertifikatsinfrastruktur wie bei IPsec fehlt,
Sie die Routen pro Gegenstelle festlegen.
Bei wenigen Standorten mit kompatiblen Gateways kann WireGuard einfach zu konfigurieren sein. Bei gemischter Hardware ist IPsec oft praktischer, da es von vielen Business-Firewalls unterstützt wird.
Der Ablauf in fünf Schritten:
Netze und Adressen planen.
Gateways mit öffentlicher IP bereitstellen.
Tunnel auf beiden Seiten mit identischen Parametern anlegen.
Firewall-Regeln für Tunnelaufbau und Tunnelverkehr setzen.
Verbindung mit einem Ping ins Remote-Netz testen.
Eigenes Subnetz pro Standort. Zwei Standorte mit FRITZ!Box nutzen oft beide 192.168.178.0/24. Der Tunnel kommt hoch, aber kein Verkehr fließt. Eine spätere Umstellung wird mit jedem Gerät aufwendiger.
Erreichbare öffentliche IP: Mindestens ein Gateway muss von außen erreichbar sein. Bei dynamischen öffentlichen IP-Adressen kann DynDNS helfen.
Gateway am Netzrand: Hinter einem vorgeschalteten Router oder Carrier-Grade-NAT kann die Einrichtung schwieriger sein. IPsec nutzt für NAT-Traversal in der Regel UDP 4500; bei CGNAT sind zusätzliche Einschränkungen möglich.
Bei IPsec laufen zwei Phasen: Phase 1 baut den gesicherten Kanal zwischen den Gateways auf, Phase 2 legt fest, welche Netze durch den Tunnel laufen. Beide müssen auf beiden Seiten übereinstimmen.
Prüfen Sie in dieser Reihenfolge:
IKE-Version, Verschlüsselung, Hash, Lebensdauer und Pre-Shared Key vergleichen.
WAN-seitig UDP 500 und UDP 4500 sowie das IPsec-Protokoll ESP zulassen. Manche Firewalls richten diese Regeln automatisch ein.
Regeln für den Tunnelverkehr prüfen, meist auf der IPsec-Schnittstelle oder in der VPN-Zone.
Log und Status der Firewall ansehen.
Bei policy-basierten Tunneln definieren Sie lokale und entfernte Netze fest. Bei routenbasierten Tunneln ist der Tunnel eine virtuelle Schnittstelle, und das Routing entscheidet.
Das könnte Sie interessieren: No Lag VPN
OPNsense unterstützt policy-basierte und routenbasierte (VTI) Site-to-Site-IPsec-Verbindungen. Die Anleitung setzt statische öffentliche IP-Adressen und unterschiedliche LAN-Subnetze voraus. Je nach Version konfigurieren Sie die Verbindung unter VPN → IPsec → „Connections“ oder „Tunnel Settings“. Prüfen Sie bei Problemen die WAN-Regel für die Gegenstelle sowie die Regeln unter Firewall → Rules → IPsec. Den Status finden Sie unter VPN → IPsec → Status Overview.
Bei Sophos erstellen Sie unter „Site-to-site VPN → IPsec“ eine Verbindung vom Typ „Site-to-site“. Das IPsec-Profil muss zur Gegenstelle passen. Platzieren Sie die VPN-Regeln weit oben in der Regelliste. Teilnetze werden nicht automatisch zusammengefasst; FQDNs sind als VPN-Netze nicht zulässig. In Filialszenarien initiiert häufig die Filiale den Tunnel.
Weitere Hersteller im Überblick:
Ein Provider-Wechsel, Firmware-Update oder eine geänderte Regel kann den Tunnel unterbrechen. Ohne Monitoring fällt der Ausfall möglicherweise erst auf, wenn sich die Filiale meldet.
Tunnelstatus: Häufige Neuaufbauten deuten auf Instabilität hin.
Latenz: Steigt sie, leiden Telefonie und Remote-Desktop.
Paketverlust: Schon wenige Prozent machen Verbindungen zäh, auch bei „grünem“ Tunnel.
Auslastung: Zeigt, ob die Leitung reicht.
Ein regelmäßiger Ping auf ein Gerät im Remote-Netz zeigt, ob Verkehr fließt. Für Alarme eignen sich SNMP-fähige Monitoring-Tools.
Ein Beispiel: Jeden Morgen ruckeln die Videocalls der Filiale. Das Monitoring zeigt gleichzeitig steigende Latenz und eine voll ausgelastete Upload-Leitung. Der Tunnel ist in Ordnung, die Leitung ist der Engpass. Abhilfe schaffen QoS oder zeitversetzte Backups.
Dead Peer Detection erkennt eine ausgefallene Gegenstelle und baut den Tunnel neu auf. Ändern Sie pro Test nur eine Einstellung.
Daten laufen verschlüsselt zwischen den Standorten.
Alle Geräte nutzen den Tunnel ohne eigene Software.
Fileserver, ERP und Telefonanlage sind überall erreichbar.
Oft genügen vorhandene Firewalls und normale Internetanschlüsse.
Der Tunnel ist nur so stabil wie die schwächere Internetleitung. Garantierte Qualität gibt es nicht.
Schwache Gateways können bei der Verschlüsselung zum Engpass werden.
Schlüssel, Routen und Firmware brauchen Pflege.
Bei 30 Filialen werden Einzeltunnel unübersichtlich. Dann sind SD-WAN oder eine zentrale Struktur sinnvoller.
Ein Standort-VPN macht weder Geräte sicher noch anonym.
Das könnte Sie interessieren: FritzBox Fernzugriff einrichten
Es verbindet zwei oder mehr lokale Netzwerke über einen verschlüsselten Tunnel zwischen VPN-Gateways. Endgeräte benötigen dafür keine eigene VPN-Software.
Site-to-Site eignet sich für die dauerhafte Verbindung von Standorten, Client-to-Site für einzelne Nutzer im Homeoffice oder unterwegs.
Der Begriff ist nicht genormt und meint meist ein Client-to-Site- oder Remote-Access-VPN. Ein End-to-End-VPN verbindet dagegen zwei Endgeräte direkt.
Ja, sofern beide Gateways WireGuard unterstützen und Schlüssel sowie Routen korrekt konfiguriert sind.
Bei IPsec meist UDP 500, UDP 4500 und ESP. WireGuard nutzt einen frei wählbaren UDP-Port.
Nicht zwingend. Mindestens ein Gateway muss öffentlich erreichbar sein; bei dynamischen öffentlichen IP-Adressen kann DynDNS helfen.
Ja. pfSense und UniFi unterstützen IPsec, UniFi-Gateways zusätzlich Site Magic. AVM beschreibt eine LAN-LAN-Kopplung per WireGuard, nicht für alle Modelle.
Prüfen Sie Tunnelstatus, Latenz, Paketverlust und Auslastung. Regelmäßige Pings zu einem Gerät im entfernten Netz zeigen, ob Datenverkehr möglich ist.
Ein Site-to-Site-VPN eignet sich, wenn mehrere Standorte gemeinsame Ressourcen nutzen. Planen Sie getrennte Subnetze, stimmen Sie die Konfiguration beider Gateways ab und überwachen Sie den Tunnel. Bei komplexen Standortnetzen kann SD-WAN sinnvoll sein; für einzelne Mitarbeitende eignet sich meist ein Client-to-Site-VPN.
Abonnieren Sie unseren Newsletter
Melden Sie sich für unseren Newsletter an, um jede Aktualisierung zu erhalten.


Hinterlassen Sie einen Kommentar Ihre E-Mail Adresse wird nicht veröffentlicht.